
Stories
-
![خليجي 27]()
خليجي 27
RT STORIES
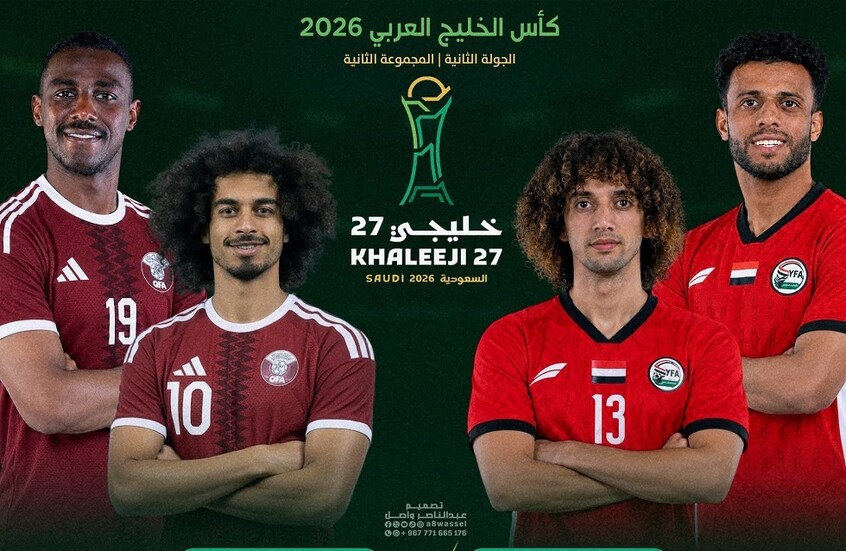
قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو
![قطر إلى نصف نهائي "خليجي 27" على حساب اليمن.. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
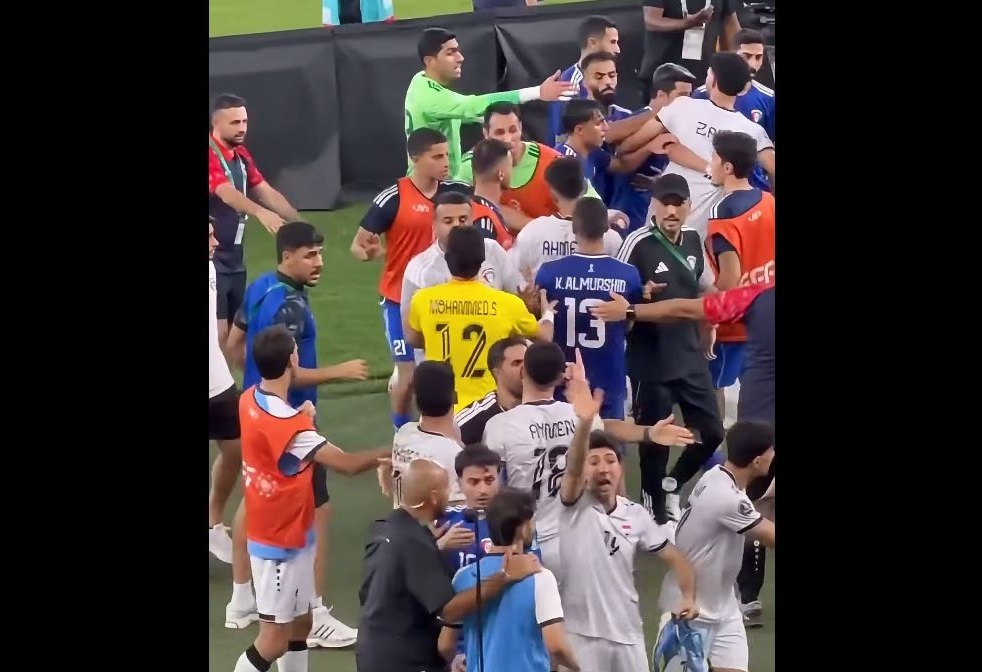
شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"
![شاهد.. مشاجرة بين لاعبي العراق والكويت في "خليجي 27"]() #اسأل_أكثر #Question_More
RT STORIES
العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو
![العراق يوجه ضربة قاضية للكويت في "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو
![الأخضر السعودي أول المتأهلين إلى نصف نهائي "خليجي 27".. فيديو]() #اسأل_أكثر #Question_More
RT STORIES
شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"
![شاهد.. هدف عراقي رائع بالكعب في "خليجي 27"]() #اسأل_أكثر #Question_More
![خليجي 27]() خليجي 27
-
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]()
الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
RT STORIES
الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية
![الجيش الروسي يدمر أكبر مزود انترنت للقوات الأوكرانية]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا
![الدفاع الروسية تعلن تحرير بلدة جديدة شرق أوكرانيا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا
![الدفاع الروسية: توجيه ضربات مكثفة للموانئ والخوادم الحكومية والموانئ واللوجستيات في كييف وأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الجيش الروسي يشل حركة الشحن العسكري بأوديسا
![الجيش الروسي يشل حركة الشحن العسكري بأوديسا]() #اسأل_أكثر #Question_More
RT STORIES
الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا
![الدفاع الروسية تعلن تحرير 3 بلدات جديدة شرق وشمال أوكرانيا]() #اسأل_أكثر #Question_More
![الجيش الروسي يطبق استراتيجية "الخنق اللوجستي]() الجيش الروسي يطبق استراتيجية "الخنق اللوجستي
-
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]()
حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
RT STORIES
زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي
![زاخاروفا: خطاب لافروف في الأمم المتحدة نسف رواية الغرب بشأن أوكرانيا وأعاد النقاش إلى سياقه التاريخي]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك
![لافروف: لا داعي للتشكيك في صدق الشركاء الأتراك]() #اسأل_أكثر #Question_More
RT STORIES
لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين
![لافروف يكشف تفاصيل لقائه مع نظيره الألماني ويوجه انتقادات حادة لبرلين]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات
![لافروف: أوروبا تشتري أسلحة من دول إفريقيا وآسيا وتنقلها لأوكرانيا خلافا للاتفاقات]() #اسأل_أكثر #Question_More
RT STORIES
بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022
![بناء على طلب من برلين.. لافروف يلتقي بوزير خارجية ألمانيا لأول مرة منذ 2022]() #اسأل_أكثر #Question_More
RT STORIES
أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد
![أمن دول الخليج: لافروف ينتقد ضرب نووي طهران ويطالب بالعودة لاتفاق إسلام آباد]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية
![لافروف: الغرب يساعد كييف في استهداف البنية التحتية المدنية وأوروبا تعرقل جهود التسوية]() #اسأل_أكثر #Question_More
RT STORIES
لافروف: توحيد الفصائل الفلسطينية مستحيل حاليا والانقسام لم ينفع القضية
![لافروف: توحيد الفصائل الفلسطينية مستحيل حاليا والانقسام لم ينفع القضية]() #اسأل_أكثر #Question_More
RT STORIES
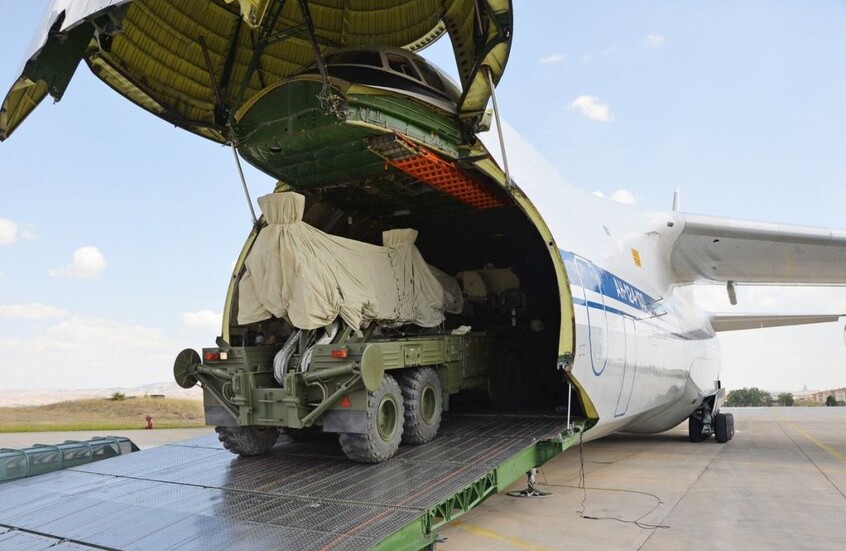
لافروف: نقل منظومات "إس 400" من تركيا مستحيل دون موافقتنا وأنقرة لم تطلب ذلك
![لافروف: نقل منظومات "إس 400" من تركيا مستحيل دون موافقتنا وأنقرة لم تطلب ذلك]() #اسأل_أكثر #Question_More
RT STORIES
من جمر غزة إلى قضم الضفة: لافروف يحذر من تلاشي المساحة الجغرافية لقيام دولة فلسطينية
![من جمر غزة إلى قضم الضفة: لافروف يحذر من تلاشي المساحة الجغرافية لقيام دولة فلسطينية]() #اسأل_أكثر #Question_More
RT STORIES
لافروف يدعو لرفع الحصار عن كوبا والإفراج الفوري عن مادورو
![لافروف يدعو لرفع الحصار عن كوبا والإفراج الفوري عن مادورو]() #اسأل_أكثر #Question_More
![حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط]() حراك لافروف بنيويورك: أوكرانيا والشرق الأوسط
-
![استبعاد لاعب جديد من معسكر المنتخب السعودي في "خليجي 27"]()
استبعاد لاعب جديد من معسكر المنتخب السعودي في "خليجي 27"
RT STORIES
استبعاد لاعب جديد من معسكر المنتخب السعودي في "خليجي 27"
![استبعاد لاعب جديد من معسكر المنتخب السعودي في "خليجي 27"]() #اسأل_أكثر #Question_More
"أكتوبر الأحمر" شبكة عالمية للتجسس إلإلكتروني
أكد خبراء شركة كاسبيرسكي الروسية لمكافحة الفيروسات الالكترونية اكتشاف شبكة تجسسية الكترونية تستهدف مواقع الهيئات الدبلوماسية والحكومية ووكالات الأبحاث، وأن الفيروس المعتمد فيها يتفوق عملياً على فيروس فلايم الشهير.
اكتشف الخبراء الروس شبكة عالمية للتجسس الإلكتروني عبر الانترنت، وقد أكد خبراء شركة كاسبيرسكي الروسية لمكافحة الفيروسات الالكترونية أن هذه الشبكة التجسسية تستهدف مواقع الهيئات الدبلوماسية والحكومية ووكالات الأبحاث، وأن الفيروس المعتمد فيها يتفوق عملياً على فيروس فلايم (Flame) الشهير الذي اثار ضجة عالمية العام الفائت.
وهذا النظام الفيروسي يستهدف نطاقاً واسعاً من البلدان (66 بلداً) مع التركيز على أوروبا الشرقية وجمهوريات الاتحاد السوفييتي السابق وآسيا الوسطى، بالإضافة إلى دول عديدة في أوروبا الغربية وأمريكا الشمالية.
وقد أعد هذا النظام ـ الذي اطلق عليه روكرا (Rocra) اختصاراً لاسم أكتوبر الأحمر (Red October) الاسم الذي منحه فريق كاسبيرسكي لهذا النظام ـ لسرقة البيانات من الهواتف الذكية، وتغيير خصائص معدات الشبكات، والحصول على ملفات من الأقراص الصلبة ، بما في ذلك تلك الملفات التي محيت، والبحث في قاعدة بيانات البريد الإلكتروني ومخدمات تحميل الملفات المحلية بنظام إف تي بي (FTP). وبخلاف البرمجيات المعقدة الأوتوماتيكية مثل فلايم (Flame) وغاوس (Gauss)، فإن هجمات أكتوبر الأحمر أكثر حذراً في اختيار الأهداف، بل تأتي في إطار الإعدادات التي وضعها المستخدم وضمن مجال البرمجيات التي يستخدمها، وحتى اللغة وطبيعة استخدام الملفات.
والمعلومات المستخرجة من الأجهزة والشبكات المستهدفة تستخدم عادة للدخول إلى أنظمة أخرى، فعلى سبيل المثال المعلومات التي تم الحصول عليها يمكن استخدامها لمعرفة كلمات السر، وقد قام المخترقون القائمون على هذه الشبكة بإنشاء أكثر من 60 عنواناً وعدة مخدمات في مختلف المناطق والبلدان، معظمها في روسيا وألمانيا ، والتي كانت تعمل في إطار بروكسي (proxy) لإخفاء الموقع الحقيقي للمخدم الرئيسي الذي مازال مجهولاً حتى الآن.
وقد اكتشف الخبراء أكثر من 1000 نوع تعود إلى 30 فئة مختلفة من برمجيات أكتوبر الأحمر، التي تبدو وكأنها تطلق نوعاً واحداً من المهمات التي يحددها المخدم المخترق، إلا أن مجموعة من المهمات يتم تطبيقها في إطار النظام المستهدف.
فعلى سبيل المثال الحصول على معلومات حول الهاتف وقائمة الاتصالات، وتاريخ الاتصالات، وقائمة المهمات، والرسائل النصية وحتى الحصول على تاريخ استخدام الهاتف بمجرد وصل الهاتف إلى النظام.
وهدف المخترقين هو الحصول على معلومات ووثائق تشكل خطراً على الحكومات أو الشركات والمنظمات والوكالات، في إطار التركيز على المعلومات الدبلوماسية والوكالات الحكومية حول العالم، وقام المخترقون باستهداف مجمعات الطاقة، بما فيها النووية، والهيئات التجارية والطيران والفضاء.
وعلى الرغم من عدم وجود دلائل واضحة حول المخترقين، إلا أن أدلة تقنية قوية تدل على استخدامهم لتعابير يستخدمها المبرمجون الروس والصينيون، وقد قاموا بتصميم تطبيقاتهم الخاصة الفريدة التي تتيح لهم الولوج إلى الأنظمة عبر برمجيات تعتمد نظام حصان طروادة للدخول من الباب الخلفي لهذا النظام او ذاك، والملفات يمكنها التناغم مع مختلف الأنظمة مع الإبقاء على إمكانية الحصول على البيانات من الأجهزة المصابة.
كل ذلك يتضمن تطبيقات أخرى تتيح للمخترقين الحصول على إمكانية الدخول إلى الأجهزة المصابة باستخدام أقنية اتصال أخرى وأنظمة مشفرة لسرقة المعلومات المشفرة بعدة أنظمة ومنها نظام آسيد كريبتوفاييلر (Acid Cryptofiler) المعروف انه يستخدم من قبل منظمات كبرى مثل الناتو، والبرلمان الأوروبي، والمفوضية الأوروبية.
وتفيد معطيات مختبر كاسبيرسكي بأن أكتوبر الأحمر قد أكتشف عملياً في أكتوبر 2012، ولكنه كان يعمل ـ على الأقل ـ منذ عام 2007، وقد عمل مختبر كاسبيرسكي مع مجموعة من المنظمات الدولية في إطار التحقيق في هذه الحوادث، بما في ذلك الولايات المتحدة الأمريكية ورومانيا وبيلاروسيا.


التعليقات